Cybersécurité & Cyber-assurances en 2026 : comment mettre votre entreprise en conformité grâce à la sauvegarde Beemo
En 2026, les assureurs exigent des garanties concrètes avant de couvrir le risque cyber : sauvegardes fiables, restauration testée, protection des données. On fait le point sur les obligations de conformité et sur la façon dont la solution de sauvegarde Beemo, déployée par TechLiz, aide les PME à répondre à ces exigences tout en sécurisant leur activité.
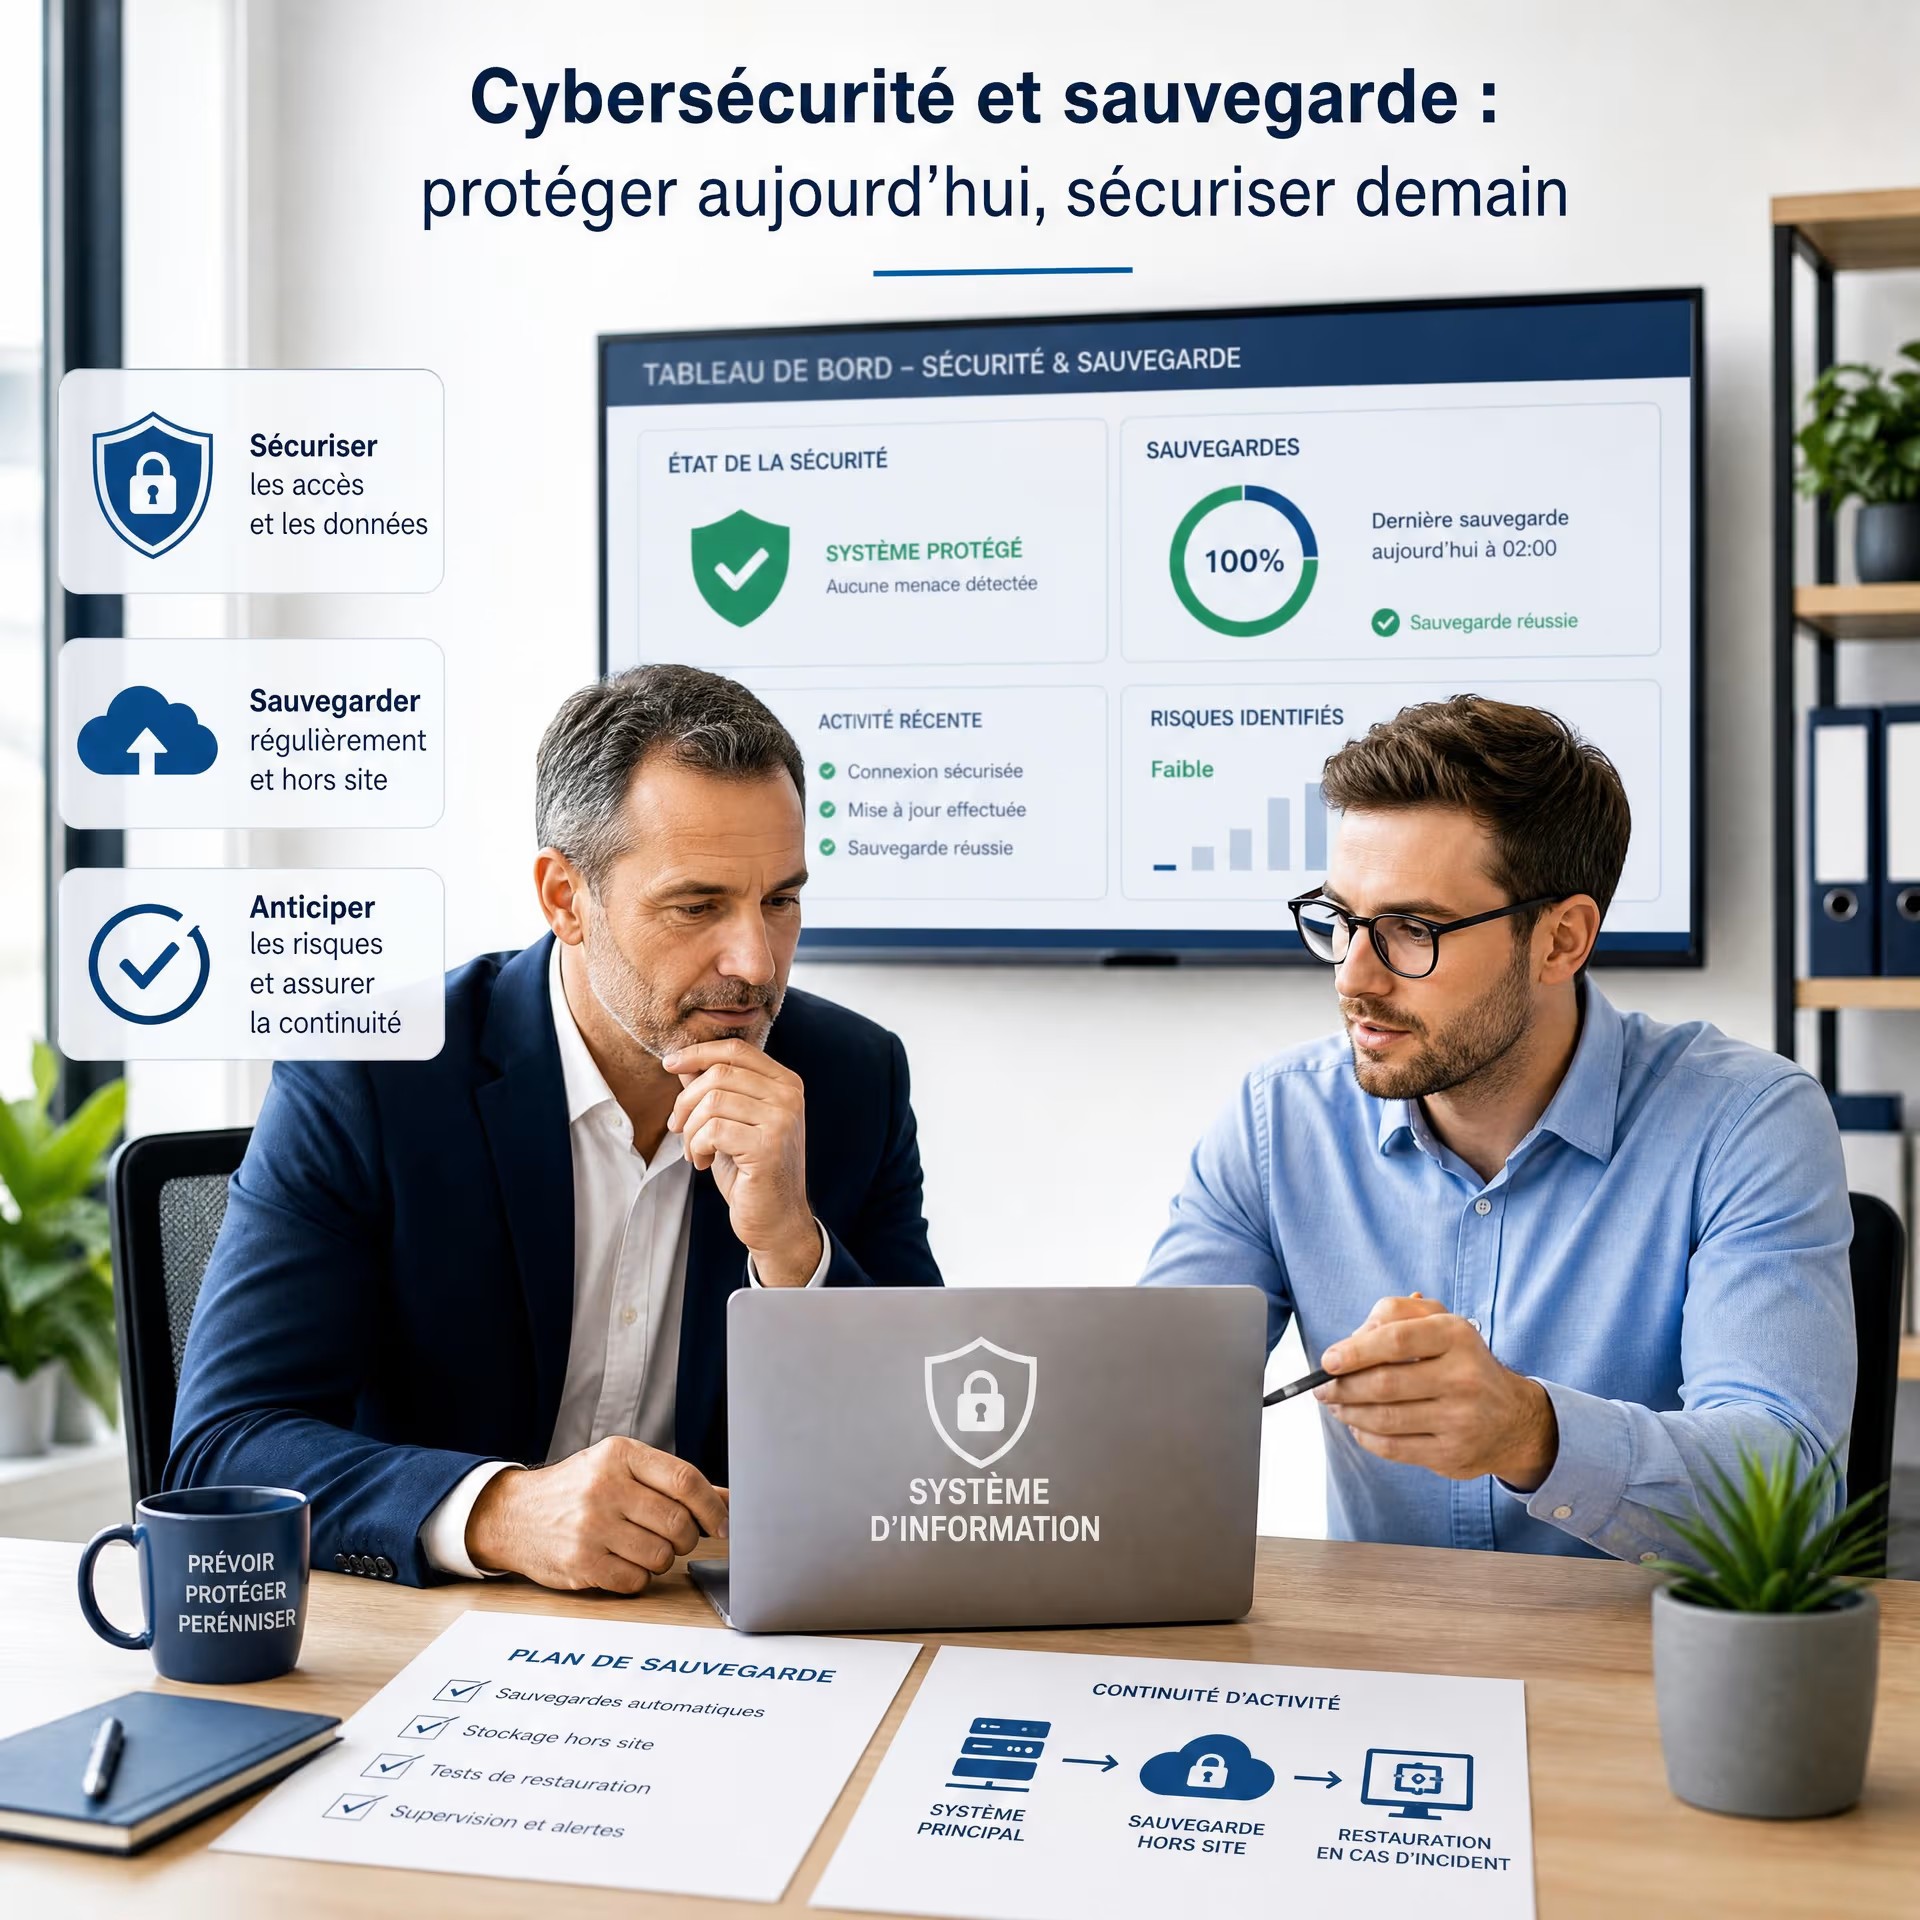
En 2026, disposer d’une sauvegarde ne suffit plus. Face à la recrudescence des ransomwares, les cyber-assurances examinent désormais la capacité réelle d’une entreprise à protéger, surveiller et restaurer ses données. Une simple copie sur un disque réseau ou dans un espace cloud partagé peut être considérée comme insuffisante si elle reste accessible depuis le système d’information compromis.
Pour les dirigeants de PME et les DSI, l’enjeu est double : réduire le risque opérationnel et répondre aux exigences des assureurs afin de préserver les conditions d’indemnisation en cas de sinistre.
Avec sa solution hybride Beemo2Cloud, TECHLIZ propose une approche conçue pour renforcer la résilience des infrastructures : sauvegarde locale sur une BeeBox, réplication externalisée dans deux datacenters sécurisés en France, chiffrement systématique et restauration Bare Metal grâce à la clé USB Flash Rescue.
Table des matières
Pourquoi les cyber-assurances renforcent leurs exigences en 2026
Les exigences clés des cyber-assurances
Beemo2Cloud : une sauvegarde hybride à double niveau de sécurité
Souveraineté et protection des données
Flash Rescue : restaurer rapidement un poste ou un serveur
La checklist de préparation à l’audit de l’assureur
Questions fréquentes
Chiffres clés
Conclusion
Pourquoi les cyber-assurances renforcent leurs exigences en 2026
Le ransomware ne vise plus uniquement les fichiers de production. Les cybercriminels cherchent également à identifier les sauvegardes, les comptes administrateurs et les équipements de stockage afin de supprimer les moyens de récupération avant de chiffrer les données.
Cette évolution modifie profondément la façon dont les assureurs évaluent une entreprise. La question n’est plus seulement : « Avez-vous une sauvegarde ? » Elle devient :
La sauvegarde est-elle séparée du réseau de production ?
Peut-elle être supprimée ou chiffrée par un attaquant ?
Est-elle répliquée sur un site distant ?
Les données sont-elles chiffrées pendant le transfert et au repos ?
L’entreprise peut-elle prouver que les sauvegardes sont réalisées chaque jour ?
La restauration a-t-elle déjà été testée ?
Combien de temps faut-il pour redémarrer un serveur sinistré ?
Les assureurs cherchent donc des éléments tangibles : rapports, journaux d’exécution, procédures documentées et preuves de restauration. Une déclaration théorique ne suffit plus toujours à démontrer qu’un dispositif est effectivement opérationnel.
L’ANSSI rappelle que la sauvegarde constitue aujourd’hui une mesure essentielle pour répondre aux incidents de sécurité, notamment aux attaques par rançongiciel. Elle recommande de considérer la sauvegarde comme un élément central de la continuité d’activité, et non comme une simple copie destinée à pallier une panne matérielle.
"La sauvegarde des systèmes d’information est indispensable pour répondre efficacement aux incidents de sécurité, notamment face aux rançongiciels."
— ANSSI – MesServicesCyber
📊 60 % - Part des grandes cyber-réclamations en valeur liées aux ransomwares
Les exigences clés des cyber-assurances
Les critères exacts varient selon l’assureur, le secteur d’activité, la taille de l’entreprise et le niveau de couverture demandé. Toutefois, plusieurs exigences reviennent fréquemment dans les questionnaires de souscription ou de renouvellement.
1. Une sauvegarde déconnectée ou réellement isolée
Une sauvegarde connectée en permanence au réseau peut être atteinte par un ransomware. Si un pirate obtient des droits élevés dans l’environnement Active Directory, il peut parfois accéder aux partages réseau, supprimer les fichiers de sauvegarde ou compromettre les comptes utilisés par le logiciel de backup.
C’est pourquoi les assureurs privilégient les sauvegardes :
déconnectées du réseau de production ;
externalisées sur un site distinct ;
protégées par des droits d’accès spécifiques ;
isolées des comptes utilisateurs classiques ;
conservées selon une politique de rétention définie.
L’objectif est de garantir qu’une copie saine subsiste même si l’environnement principal est entièrement compromis.
2. Une réplication sur plusieurs sites
Une seule copie externalisée peut elle-même être exposée à une panne, une erreur humaine ou un incident affectant le site d’hébergement. La réplication sur deux datacenters apporte un niveau supplémentaire de résilience.
Pour une PME, cette redondance est particulièrement importante : elle évite de dépendre d’un seul équipement, d’un seul local ou d’un seul fournisseur d’hébergement.
3. Un protocole de transfert sécurisé et propriétaire
Les cyber-assurances peuvent s’intéresser aux protocoles utilisés pour transférer les données. Les protocoles standards de partage de fichiers, comme SMB ou FTP, sont largement connus et peuvent constituer une surface d’exposition lorsqu’ils sont mal configurés ou directement accessibles.
La solution Beemo s’appuie sur un protocole propriétaire, conçu pour éviter de dépendre d’un partage de fichiers standard entre l’entreprise et son espace de sauvegarde. Cette architecture contribue à limiter les possibilités d’accès direct aux données sauvegardées.
4. Un chiffrement robuste
Les données doivent être protégées pendant leur transfert et lorsqu’elles sont stockées. Dans l’architecture Beemo, le chiffrement est systématique et repose notamment sur l’algorithme AES 128 bits, afin de préserver la confidentialité des informations sauvegardées.
Ce point est essentiel pour les entreprises qui traitent des données sensibles : informations clients, documents comptables, données commerciales, dossiers RH ou fichiers de production.
5. Des rapports quotidiens exploitables
Une sauvegarde peut échouer sans que l’entreprise ne s’en aperçoive immédiatement. Problème d’espace disque, perte de connexion, fichier verrouillé ou erreur d’authentification : de nombreux incidents peuvent interrompre une tâche de backup.
Les assureurs veulent donc pouvoir vérifier que l’entreprise suit régulièrement l’état de ses sauvegardes. Les rapports quotidiens permettent notamment de contrôler :
les tâches exécutées ;
les volumes sauvegardés ;
les éventuelles erreurs ;
la date de la dernière réplication ;
la disponibilité des copies ;
les alertes nécessitant une intervention.
Ces rapports constituent également une preuve utile lors d’un audit ou de la déclaration d’un sinistre.
Critère examiné Approche insuffisante Approche attendue en 2026
Localisation Copie unique dans les locaux Copie locale et réplication externalisée
Accès Partage réseau permanent Isolation et accès contrôlé
Protocole SMB ou FTP exposé Protocole propriétaire sécurisé
Chiffrement Optionnel ou partiel Chiffrement systématique
Suivi Vérification ponctuelle Rapports quotidiens
Restauration Procédure théorique Tests et restauration rapide
Beemo2Cloud : une sauvegarde hybride à double niveau de sécurité
La force de Beemo2Cloud repose sur une stratégie hybride. Elle combine une sauvegarde locale, utile pour restaurer rapidement les fichiers ou systèmes courants, avec une réplication externalisée, destinée à résister à un sinistre majeur.
Premier niveau : la sauvegarde locale sur BeeBox
La BeeBox est installée au sein de l’entreprise. Elle centralise les sauvegardes locales des postes, serveurs et environnements ciblés.
Cette proximité offre plusieurs avantages :
des restaurations rapides sans dépendre immédiatement d’une liaison internet ;
une réduction du temps nécessaire pour récupérer un fichier supprimé ;
une meilleure maîtrise des opérations de sauvegarde ;
une première copie indépendante des postes utilisateurs ;
une capacité à restaurer rapidement certains éléments après une erreur humaine.
La sauvegarde locale ne doit toutefois pas être considérée comme suffisante à elle seule. En cas d’incendie, de dégât des eaux, de vol ou d’attaque généralisée, l’ensemble du site peut devenir indisponible.
Second niveau : la réplication dans deux datacenters français
Beemo2Cloud réplique les données vers deux datacenters sécurisés, 100 % français. Cette architecture répond à deux objectifs : renforcer la continuité de service et préserver la souveraineté des données.
Même si la BeeBox est détruite ou inaccessible, une copie distante reste disponible pour engager un plan de reprise. La réplication sur deux sites limite également la dépendance à une seule infrastructure d’hébergement.
📊 Deux datacenters sécurisés situés en France - Niveau de réplication Beemo2Cloud
Cette combinaison permet de se rapprocher d’une logique de sauvegarde multicopie :
les données de production ;
une sauvegarde locale sur BeeBox ;
une ou plusieurs copies répliquées à distance.
Pour les dirigeants et les DSI, l’intérêt est concret : disposer d’une solution de sauvegarde conçue non seulement pour conserver des données, mais surtout pour redémarrer l’activité après un incident.
Souveraineté et protection des données
La localisation des données est devenue un critère stratégique. Certaines entreprises doivent pouvoir démontrer où leurs données sont hébergées, qui peut y accéder et quelles garanties contractuelles encadrent leur traitement.
Avec Beemo2Cloud, les données sont stockées exclusivement en France. Cette localisation apporte une meilleure lisibilité aux entreprises qui souhaitent conserver la maîtrise de leurs informations et limiter leur dépendance à des infrastructures situées hors du territoire français.
Le chiffrement intervient à plusieurs étapes :
lors de la transmission entre l’entreprise et l’infrastructure de sauvegarde ;
lors de la réplication vers les datacenters ;
pendant le stockage des sauvegardes ;
lors de la conservation des images systèmes.
Cette protection contribue à réduire les risques d’interception et d’exploitation des données, y compris dans le cas où un tiers parviendrait à accéder physiquement à un support de stockage.
Il faut cependant rappeler qu’aucune solution de sauvegarde ne remplace une politique globale de cybersécurité. La protection des comptes administrateurs, l’authentification multifacteur, les mises à jour, la sensibilisation des collaborateurs et la supervision restent indispensables.
Flash Rescue : restaurer rapidement un poste ou un serveur
Une sauvegarde fiable doit être restaurable dans des délais compatibles avec l’activité. C’est ici qu’intervient la clé USB Flash Rescue proposée avec l’écosystème Beemo.
Cette clé utilise la technologie Bare Metal, qui permet de restaurer l’image complète d’un poste ou d’un serveur sinistré, y compris sur une machine préalablement reformatée ou remplacée.
La restauration Bare Metal ne se limite pas à récupérer quelques fichiers. Elle vise à reconstruire l’environnement complet :
système d’exploitation ;
applications ;
paramètres ;
profils utilisateurs ;
fichiers ;
configurations ;
données nécessaires au redémarrage.
Pourquoi cette technologie est-elle stratégique ?
Après une attaque, un serveur peut être inutilisable. Une réinstallation classique exige alors de remettre en place le système, les logiciels, les paramètres et les données. Cette opération peut prendre plusieurs heures, voire plusieurs jours, et générer des erreurs supplémentaires.
Avec Flash Rescue, l’entreprise dispose d’un moyen de redémarrer plus rapidement à partir d’une image complète et cohérente. Cette capacité peut réduire le temps d’interruption et limiter les conséquences financières du sinistre.
"Les assureurs recherchent de plus en plus des preuves de sauvegardes hors ligne ou immuables, de tests de restauration et de procédures de reprise documentées."
— CyberAdvisors
La clé Flash Rescue ne doit pas rester rangée sans procédure associée. TECHLIZ peut aider l’entreprise à définir les scénarios de restauration, les priorités de reprise et les personnes habilitées à intervenir.
La checklist de préparation à l’audit de l’assureur
Avant une souscription ou un renouvellement, les dirigeants et DSI peuvent vérifier les points suivants :
Les sauvegardes sont-elles séparées du réseau de production ?
Une copie existe-t-elle hors des locaux de l’entreprise ?
Les données sont-elles répliquées sur plusieurs sites ?
Le protocole de sauvegarde évite-t-il les partages SMB ou FTP standards ?
Le chiffrement AES est-il activé pour les transferts et le stockage ?
Les données sont-elles hébergées en France lorsque cela est requis ?
Des rapports quotidiens sont-ils générés et conservés ?
Les restaurations sont-elles testées périodiquement ?
Une procédure Bare Metal existe-t-elle pour les serveurs critiques ?
Les objectifs RPO et RTO sont-ils définis ?
Les responsabilités de chacun sont-elles documentées ?
Les autres exigences de l’assureur, comme la MFA et l’EDR, sont-elles couvertes ?
Cette checklist ne garantit pas automatiquement l’obtention d’une indemnisation. Elle permet toutefois de préparer un dossier plus solide et de repérer les faiblesses techniques avant qu’un sinistre ne survienne.
Questions Fréquentes
Une sauvegarde dans le cloud suffit-elle pour être couvert par une cyber-assurance ?
Pas nécessairement. L’assureur peut exiger une sauvegarde externalisée, isolée, chiffrée, répliquée et régulièrement contrôlée. Il peut également demander des preuves de restauration. Une simple copie dans un espace cloud connecté en permanence ne répond pas toujours à ces critères.
Pourquoi faut-il une sauvegarde locale et une sauvegarde distante ?
La sauvegarde locale permet souvent de restaurer rapidement un fichier ou un système. La copie distante protège l’entreprise contre la destruction ou l’indisponibilité du site principal. Les deux niveaux sont complémentaires.
Le stockage en France est-il obligatoire pour toutes les entreprises ?
Cela dépend du secteur, des contrats, des données traitées et des exigences internes. Toutefois, le stockage exclusif en France peut faciliter la gouvernance, la souveraineté et la justification du lieu d’hébergement des données.
Que signifie Bare Metal Recovery ?
La restauration Bare Metal consiste à reconstruire l’image complète d’un poste ou d’un serveur sur un matériel vierge ou remplacé. Elle permet de restaurer le système, les applications, les configurations et les données sans devoir tout réinstaller manuellement.
Les rapports de sauvegarde sont-ils vraiment utiles en cas de sinistre ?
Oui. Ils permettent de démontrer que les sauvegardes étaient exécutées, surveillées et éventuellement répliquées avant l’incident. Ils peuvent également aider à identifier la dernière sauvegarde saine à utiliser pour la restauration.
Chiffres clés
📊 60 % : part estimée de la valeur des grandes cyber-réclamations attribuée aux ransomwares, selon des données Allianz Commercial relayées dans les analyses du marché cyber 2026.
🔐 2 datacenters français : niveau de réplication distant proposé dans l’architecture Beemo2Cloud de TECHLIZ.
🛡️ AES 128 bits : technologie de chiffrement utilisée pour contribuer à protéger les données sauvegardées.
⚡ Bare Metal : restauration d’une image complète d’un poste ou d’un serveur grâce à la clé USB Flash Rescue.
Conclusion
En 2026, la sauvegarde est devenue un élément central de la cybersécurité, de la continuité d’activité et de la relation avec les cyber-assurances. Une copie isolée, externalisée, chiffrée, répliquée et régulièrement contrôlée offre une bien meilleure protection qu’un simple disque réseau.
Avec Beemo2Cloud, TECHLIZ associe une sauvegarde locale sur BeeBox, une réplication dans deux datacenters sécurisés en France, un chiffrement systématique, un protocole propriétaire et des rapports quotidiens. Grâce à Flash Rescue, l’entreprise dispose également d’un moyen rapide de restaurer l’image complète d’un poste ou d’un serveur sinistré.
Ne découvrez pas les faiblesses de votre infrastructure au moment de déclarer un sinistre. Contactez TECHLIZ Groupe dès maintenant pour tester l’éligibilité de votre système d’information aux critères de votre cyber-assurance et identifier les actions prioritaires à mettre en œuvre.